Selbst gehostetes server-side GTM vs. Managed Hosting: Was es Sie betrieblich tatsächlich kostet
 Mariusz Brucki | 9 November 2026 | Zuletzt aktualisiert:
| Kurzzusammenfassung: Das Selbsthosting von GTM server-side bedeutet, den kostenlosen Docker-Container von Google auf den eigenen Servern auszuführen; die Alternative besteht darin, dies einem Managed-Provider zu überlassen. Bei beiden Varianten wird dieselbe Google-Software ausgeführt. Der Unterschied liegt darin, wer die damit verbundenen Aufgaben übernimmt: Domains und Sicherheitszertifikate, Skalierung bei Traffic-Spitzen, Software-Updates, Überwachung und Schutz vor Werbeblockern. Selbsthosting ist für große Teams sinnvoll, die über eine eigene Plattform-Engineering-Abteilung verfügen und strenge Vorschriften bezüglich externer Datenverarbeiter haben. Für die meisten anderen Teams ist ein Managed-Provider in der Regel kostengünstiger, wenn man den technischen Aufwand mit einberechnet. |
Google stellt den server-side Tag-Manager-Container kostenlos zur Verfügung. Das Docker-Image befindet sich in einem öffentlichen Registry, und die Anleitung zur manuellen Einrichtung passt auf eine einzige Seite. Ein versierter Entwickler kann noch vor der Mittagspause einen Container auf einem virtuellen Server zum Laufen bringen.
Die Ausführung dieses Containers ist nur der Anfang. Eine Tagging-Umgebung für den Produktiveinsatz erfordert außerdem benutzerdefinierte Domains, TLS-Zertifikate (die Sicherheitszertifikate, die es Browsern ermöglichen, eine Verbindung über HTTPS herzustellen), die Möglichkeit, bei Zugriffsspitzen weitere Server hinzuzufügen, Software-Upgrades sowie Datenschutzrichtlinien für alle verbundenen Plattformen.
Damit stehen Teams vor einer praktischen Architekturentscheidung. Sie können diese umgebende Schicht intern auf Ihren eigenen virtuellen Maschinen oder in einem Kubernetes-Cluster aufbauen und betreiben und so die volle Kontrolle über Ihre Netzwerkgrenzen und die Rohprotokolle der Anfragen behalten. Oder Sie können einen Managed-sGTM-Anbieter nutzen, der das Routing, die Zertifikate, die Upgrades und die Edge-Tools für Sie übernimmt.
Beide Varianten nutzen unter der Haube genau dasselbe Google-Container-Image. Ein Blick auf die konkreten betrieblichen Abläufe auf beiden Seiten ist der beste Weg, um zu entscheiden, welches Modell am besten zu Ihrem Team passt.
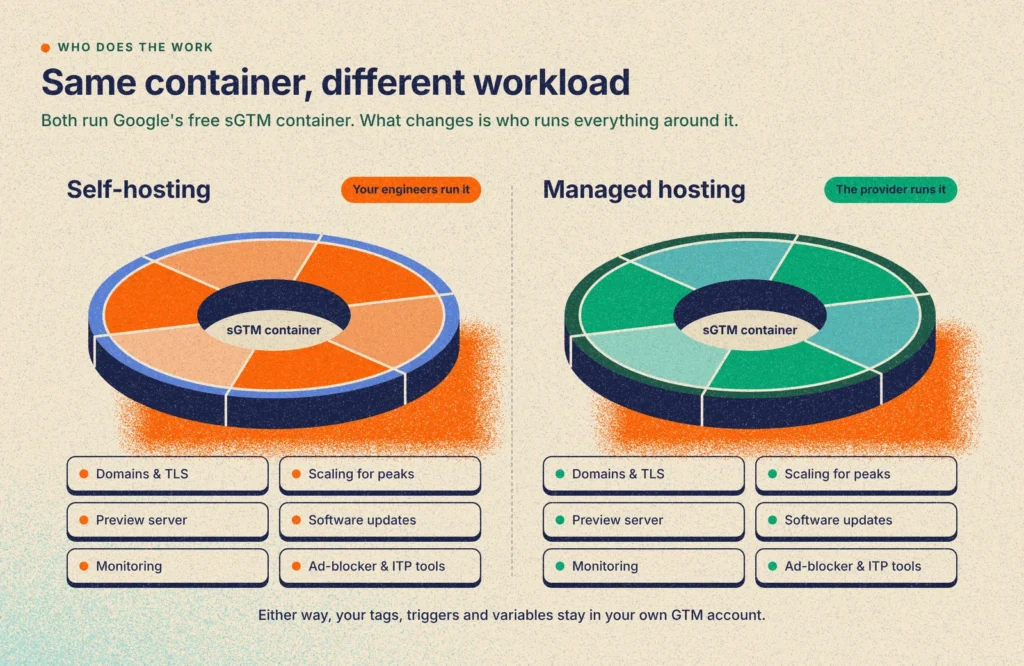
Selbst gehostetes server-side GTM vs. verwaltetes sGTM auf einen Blick
| Selbsthosting auf Ihren eigenen Servern | Verwaltetes sGTM-Hosting | |
| Software | Derselbe Google-Container | Derselbe Google-Container |
| Einrichtung | Ihre Techniker richten Routing, Zertifikate, Skalierung und Überwachung ein | Fügen Sie eine Konfigurationszeichenfolge in das Dashboard ein |
| Domains in mehreren Ländern | Zertifikate und Routing werden pro Domain von Ihrem Team verwaltet | Fügen Sie Domains im Dashboard hinzu |
| Software-Updates | Ihr Team achtet auf neue Versionen, testet diese und führt die Neuinstallation durch | Wird vom Anbieter übernommen |
| Werbeblocker und Safari-Tools | Intern entwickelt und gepflegt | Im Lieferumfang enthalten |
| Datenverarbeitung | Der Tagging-Server läuft auf Ihrer eigenen Infrastruktur | Anfragen werden im Rahmen einer Datenverarbeitungsvereinbarung über den Anbieter geleitet |
| Laufende Kosten | Serverkosten zuzüglich Entwicklungsaufwand | Monatlicher Tarif basierend auf dem Anfragevolumen |
| Am besten geeignet für | Sehr hohes Volumen, vorhandenes Plattformteam, strenge Vorschriften für Datenverarbeiter | Die meisten Teams und Agenturen |
Warum Teams beim sGTM-Hosting über Google Cloud Run hinausschauen
Wenn Teams den server-side Google Tag Manager (sGTM) zum ersten Mal testen, beginnen sie in der Regel mit der automatischen Bereitstellung durch Google innerhalb der GTM-Oberfläche. In den Kursunterlagen zu den Grundlagen des server-side Taggings von Google wird darauf hingewiesen, dass diese Ein-Klick-Bereitstellung nur zu Testzwecken gedacht ist, da dabei eine einzelne Cloud Run-Instanz erstellt wird, die fest auf „us-central1“ in Iowa gebunden ist.
Die Umstellung von Cloud Run auf eine Produktionsumgebung wirkt sich schnell auf die Kosten und die Architektur aus. Der Cloud Run-Einrichtungsleitfaden von Google empfiehlt mindestens zwei Tagging-Instanzen zu jeweils etwa 45 US-Dollar pro Monat (1 vCPU und 0,5 GB Arbeitsspeicher, wobei die CPU stets zugewiesen ist) sowie einen separaten Preview-Server. In den Google-Dokumenten zu benutzerdefinierten Domains wird zudem empfohlen, einen globalen externen Application Load Balancer hinzuzufügen, der den eingehenden Datenverkehr auf Ihre Server verteilt (Kosten: ca. 18 US-Dollar pro Monat für die Weiterleitungsregel sowie die Datenverarbeitung).
Standardmäßig protokolliert Cloud Run auch eingehende Anfragen. Google weist darauf hin, dass dies ab etwa einer Million Anfragen pro Monat zu erheblichen Cloud-Logging-Kosten führen kann (0,50 US-Dollar pro GiB über die monatliche kostenlose Nutzungsgrenze von 50 GiB hinaus), sofern Sie die Standard-Protokoll-Sink im Logs Router nicht bearbeiten. Bei 10 Millionen Events pro Monat belaufen sich die Kosten für die Basisinfrastruktur nach einer groben Schätzung von Cloud Run bereits auf etwa 110 bis 155+ US-Dollar pro Monat (90 $ für zwei Tagging-Instanzen, 18 $+ für den Load Balancer und bis zu 45 $, wenn der Preview-Server im „Warm“-Zustand bleibt), noch bevor Traffic-Spitzen oder nicht ausgeschlossene Anfrageprotokolle berücksichtigt werden.
Abgesehen von der Rechnung ist Google Cloud nach wie vor ein US-amerikanischer Anbieter, der der US-Rechtsordnung unterliegt, und viele Unternehmen standardisieren ihre Infrastruktur bereits auf AWS, Azure oder europäische Hosts für virtuelle Maschinen und Kubernetes, anstatt ein separates GCP-Abrechnungskonto nur für Marketing-Tags zu führen. Diese Vor- und Nachteile werden im Artikel „Google Cloud Run vs. verwaltetes sGTM-Hosting“ ausführlicher verglichen.
Sobald ein Team Cloud Run ausschließt, gibt es zwei mögliche Wege. Option A ist das Selbsthosting außerhalb von Google Cloud: Dabei wird das Docker-Image von Google auf eigene virtuelle Maschinen (VMs) oder einen Kubernetes-Cluster übertragen, und die Routing-, TLS-, Skalierungs- und Überwachungsfunktionen werden intern aufgebaut. Option B ist die Nutzung eines Managed-sGTM-Hosting-Anbieters, der diese Infrastruktur-Ebene für Sie betreibt.
Eine typische Situation sieht folgendermaßen aus: Eine länderübergreifende Website läuft über mehrere Länderdomains, verarbeitet sensible Gesundheits- oder Finanzdaten und bearbeitet monatlich mehrere hundert Millionen bis etwa eine Milliarde Anfragen. Das Entwicklerteam beschließt, sGTM intern auf eigenen VMs aufzubauen.
Warum Ihre Wahl des sGTM-Hostings Auswirkungen auf Ihre Datenqualität hat
Ein Server-Container befindet sich im Live-Pfad sowohl Ihrer analytischen Berichte als auch der Signale Ihrer Werbeplattform. Er verarbeitet eingehende HTTP-Anfragen von Browsern in Echtzeit, setzt First-Party-Cookies für Besucher, die ihre Einwilligung erteilt haben, entfernt personenbezogene Identifikatoren und leitet bereinigte Events an GA4, Produktanalysen, Data Warehouses und Werbe-APIs weiter. Fällt der Container aus oder bricht die Verbindung während einer Zugriffsspitze ab, ist der Browser-Tab des Besuchers zu diesem Zeitpunkt bereits geschlossen, sodass diese events sowohl in Ihren Berichten als auch in Ihren Gebotsmodellen verloren gehen.
Was die Analyse betrifft, so hat die Hosting-Konfiguration direkten Einfluss auf die Lebensdauer von Cookies und die Qualität der Sitzungen. Die „Intelligent Tracking Prevention“ (ITP) von Safari begrenzt die Lebensdauer von JavaScript-Cookies, die vom Browser gesetzt werden, auf sieben Tage, während Googles Grundlagen des server-side Taggings Beachten Sie, dass ein First-Party-Server-Container Cookies mit dem HttpOnly-Flag setzen kann, wodurch diese länger gültig bleiben. Diese Gültigkeitsdauer hängt von der Hosting-Konfiguration ab. Safari vergleicht die IP-Adresse hinter Ihrer Tagging-Subdomain mit der hinter Ihrer Hauptwebsite, und ein vom Server gesetztes Cookie einer Subdomain, die zu einem anderen IP-Bereich aufgelöst wird, kann dennoch auf sieben Tage begrenzt sein. Der Standort des Tagging-Servers ist ein entscheidender Faktor dafür, wie lange Ihre Cookies gültig bleiben. Unser Artikel zum Thema Die 7-Tage-Cookie-Obergrenze von Safari erläutert, wie das „Same-Origin“-Routing dies verhindert. Wenn das TLS-Zertifikat einer Tagging-Subdomain abläuft oder das Routing nicht mehr funktioniert, werden wiederkehrende Besucher als neue Nutzer behandelt, und die Berichte zu Multi-Session-Trichtern und Attributionen sind nicht mehr aussagekräftig.
Werbeblocker sorgen für einen zusätzlichen Signalverlust, noch bevor ein Event Ihren Server überhaupt erreicht. Standardmäßige Browser-Aufrufe an googletagmanager.com oder erkennbare Analytics-Endpunkte werden durch Standard-Filterlisten wie EasyPrivacy blockiert, was zu Verzerrungen bei den Seitenaufrufzahlen, Konversionsraten und der Kanalzuordnung in GA4 führt. Das Weiterleiten von Anfragen über Ihre eigene Domain und das Maskieren des Loaders sowie der Anfragepfade trägt dazu bei, dass zustimmungsbasierte Analytics- und Marketing-Hits den Container erreichen, anstatt bereits im Browser herausgefiltert zu werden.
Bei bezahlten Medien empfehlen Werbeplattformen zudem, Events sowohl vom Browser als auch vom Server mit Duplikatsbereinigung zu senden. Meta bezeichnet dies als redundante Konfiguration unter Verwendung einer übereinstimmenden `event_id`, und ein Beispiel in der Dokumentation zur Dataset Quality API von Meta besagt, dass ähnliche Werbetreibende, die die Conversions API für Suchereignisse zusätzlich zum Pixel eingerichtet haben, im Median 32,9 % „zusätzlich gemeldete Conversions“ verzeichneten, verglichen mit Konfigurationen, bei denen ausschließlich das Pixel zum Einsatz kam.
So funktioniert das server-side GTM-Hosting
In diesem Abschnitt wird erläutert, was der Betrieb des Containers konkret beinhaltet. Falls Sie nicht selbst für die Erstellung zuständig sind, lässt sich dies kurz so zusammenfassen: Google stellt die Software bereit, und Ihr Team oder ein Anbieter muss sich um alles Weitere kümmern.
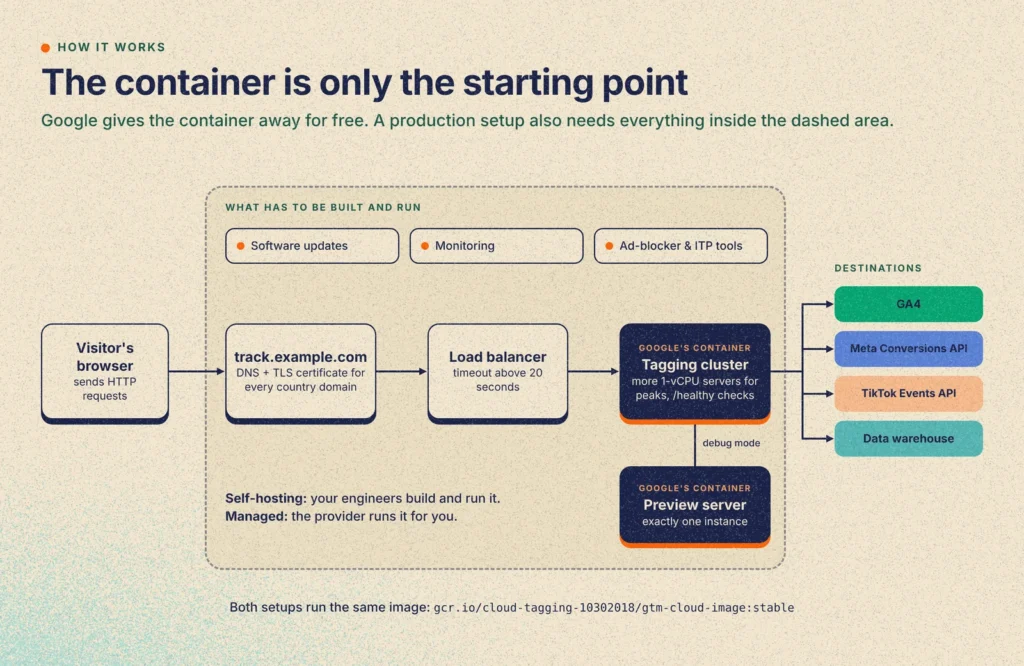
Google unterstützt offiziell das Selbsthosting außerhalb von Google Cloud. In der Anleitung von Google zur manuellen Einrichtung sind lediglich Cloud Run und App Engine automatisiert, während in anderen Umgebungen der Node.js-Server innerhalb des öffentlichen Docker-Images „gcr.io/cloud-tagging-10302018/gtm-cloud-image:stable“ ausgeführt wird:
- Zwei Bereitstellungen: Sie betreiben eine Gruppe von Servern (einen Cluster) für den Live-Datenverkehr und einen separaten Vorschau-Server, der den Debug-Modus von GTM unterstützt. In der Anleitung von Google wird empfohlen, genau einen Vorschau-Server zu betreiben und diesen nicht über eine Instanz hinaus zu skalieren.
- Umgebungsvariablen: Beide lesen CONTAINER_CONFIG (aus GTM: Containereinstellungen –> „Tagging-Server manuell einrichten“). Der Preview-Server setzt RUN_AS_PREVIEW_SERVER=true. Der Tagging-Cluster setzt PREVIEW_SERVER_URL (muss HTTPS sein) und optional PORT (Standardwert 8080). GOOGLE_APPLICATION_CREDENTIALS und GOOGLE_CLOUD_PROJECT werden nur benötigt, wenn Sie BigQuery oder Firestore von außerhalb von GCP nutzen.
- Skalierung und Zustandsprüfungen: Jeder Server nutzt höchstens einen virtuellen Prozessor (vCPU); zusätzliche Prozessoren werden nicht genutzt und beeinträchtigen die automatische Skalierung. Daher bewältigen Sie mehr Datenverkehr, indem Sie Server hinzufügen, anstatt diese zu vergrößern. Jeder Server stellt eine /healthy-Adresse bereit, die von Überwachungstools überprüft wird, um sicherzustellen, dass er noch läuft. Jeder davor geschaltete Load Balancer oder jedes CDN benötigt eine Timeout-Zeit von mehr als 20 Sekunden, da sonst der Vorschaumodus nicht mehr funktioniert.
Zwei weitere Produkte werden häufig mit dem sGTM-Hosting verwechselt. Eigenständige Gateways wie das „Conversions API Gateway“ von Meta und die von sGTM-Anbietern vertriebenen Gateway-Produkte richten sich an Teams, die sGTM nicht einsetzen. Die Daten fließen direkt vom Browser-Pixel zum Gateway und von dort weiter zu Meta, wodurch der Server-Container und dessen Transformationen umgangen werden.
Ebenso leitet das Google Tag Gateway Google-Tag-Anfragen unverändert über Ihr CDN weiter – allerdings ausschließlich für Google-Tags. Google meldet eine Signalverbesserung von 11 % und empfiehlt den Einsatz parallel zu sGTM. Da es ausschließlich Google-Produkte abdeckt, ersetzt es sGTM nicht für Meta, TikTok oder die Kontrolle über personenbezogene Daten (PII). Unserer Erfahrung nach kann die Kombination beider Lösungen zu Konflikten mit einer bestehenden Serverkonfiguration führen; daher empfehlen wir generell, sich für eine der beiden Lösungen zu entscheiden, wie im Artikel „Google Tag Gateway vs. server-side GTM“ erläutert.
Option A: Eigenes Hosting von sGTM auf Ihren eigenen VMs oder in Kubernetes
Kubernetes ist ein gängiges System zum Ausführen und Skalieren von Containern über viele Server hinweg.
Wenn ein länderübergreifendes Team sGTM intern auf eigenen VMs aufbaut, ist das Herunterladen und Starten des Docker-Containers nur der erste Schritt. Der Rest des technischen Umfangs liegt in den umgebenden Schichten, die laut Googles Handbuch Ihrem Team überlassen bleiben.
Multi-Domain-Routing, TLS und Cookies
Da diese dauerhaften HttpOnly-Cookies nur im First-Party-Kontext funktionieren, empfiehlt Googles Handbuch, den Tagging-Server auf derselben Herkunftsdomain wie Ihre Website (z. B. example.com/metrics) oder auf einer benutzerdefinierten Subdomain (track.example.com) zu hosten.
Bei Domains in mehreren Ländern bedeutet das Abrufen von First-Party-Cookies auf jeder Website, dass pro Markt eine separate Tagging-Subdomain (oder ein Same-Origin-Pfad) verwaltet werden muss. Jede Domain benötigt einen eigenen DNS-Eintrag, ein eigenes TLS-Zertifikat, eine eigene Routing-Regel und eine eigene Ingress-Konfiguration. Außerdem müssen Sie jede Server-Container-URL in den GTM-Container-Einstellungen mit den entsprechenden URL-Pfaden registrieren, damit der Vorschaumodus auf allen Containern funktioniert.
Beobachtung des Registers und manuelle Upgrades
Googles öffentliches Register listet zwölf mit Tags versehene Releases zwischen Februar 2024 und Oktober 2026 auf – etwa eines alle drei Monate, wobei etwa einmal pro Jahr eine Hauptversion erscheint.
Auf der Seite mit den Versionshinweisen von Google werden Versionsnummern mit einzeiligen Hinweisen wie „Aktualisierte Basis-Image-Version für Sicherheitsupdates“ aufgeführt, und Google versendet keine Ankündigungen zu neuen Versionen. Wer selbst hostet, muss die Registrierungsdatenbank im Auge behalten, das neue Image abrufen und testen, den Preview-Server und den Cluster unter Berücksichtigung eines Rollback-Plans neu bereitstellen und die alten Instanzen außer Betrieb nehmen. Außerdem muss man diesen öffentlichen HTTPS-Vorschau-Server selbst betreiben und sichern sowie die Server regelmäßig neu starten, wie es in der Anleitung von Google empfohlen wird.
Autoskalierung, Überwachung und Widerstandsfähigkeit gegenüber Werbeblockern
Stellen Sie sich eine Kampagnen-E-Mail vor, die um 9:00 Uhr morgens in fünf Ländern versendet wird, genau zu dem Zeitpunkt, an dem ein Verkauf beginnt. Da jede Instanz höchstens 1 vCPU nutzt, benötigen Sie horizontale automatische Skalierung, Kapazitätsplanung für Spitzenzeiten sowie zuverlässige Warnmeldungen mit einem Bereitschaftstechniker, damit die Überwachung nicht unbemerkt ausfällt. Wenn eine Konfiguration von einer einzelnen Person ohne gemeinsames Plattformteam eingerichtet wird, müssen die Warnmeldungen außerdem klar übergeben werden, damit auch nach einem Wechsel der Rolle dieser Person weiterhin jemand benachrichtigt wird.
Auch wenn Sie eine Subdomain auf Ihre eigene VM verweisen, hindert dies Werbeblocker nicht daran, Standardpfade wie „gtm.js“ oder „/g/collect“ zu erkennen. Bei einer selbst gehosteten Infrastruktur werden Bot-Filterung, Anforderungsvalidierung sowie benutzerdefinierte Loader-Pfade oder Skriptmaskierung intern entwickelt und gewartet.
Plattform-Tag-Vorlagen: Keine Lücke beim Selbsthosting
Ein häufiger Irrtum ist die Behauptung, dass Selbsthoster keine Meta- oder TikTok-Tags hätten. Das stimmt nicht. Beide veröffentlichen offizielle sGTM-Vorlagen, die auf jedem Host laufen: das Conversions-API-Tag von Meta (Einrichtungsanleitung) und die Events-API-Vorlage von TikTok.
Dennoch sind diese offiziellen Vorlagen recht einfach gehalten. Die „template.tpl“-Datei von Meta sendet pro Event einen POST-Aufruf, ohne Batching, Wiederholungsversuche oder Fehlerprotokollierung. Das Repository von Meta weist einen Rückstau an offenen Issues auf, und das Repository von TikTok wurde seit Mai 2024 nicht mehr aktualisiert. Vorlagen von Drittanbietern und aus der Community in der GTM Community Template Gallery bieten Funktionen zur Duplikatsbereinigung, zur Einwilligungsabwicklung und zur Protokollierung und funktionieren auch auf selbst gehosteten Containern.
Option B: Nutzung eines verwalteten sGTM-Hosting-Anbieters
Managed-Provider (wie TAGGRS und Stape) betreiben für Sie denselben „gtm-cloud-image“-Container, eingebettet in eine für Marketing-Workloads entwickelte Steuerungsebene. Ihre Container-Konfiguration befindet sich weiterhin in Ihrem eigenen Google Tag Manager-Konto, wo Sie jeden Client, jedes Tag, jeden Trigger und jede Variable verwalten.
Was auf den Anbieter übergeht, ist der Lebenszyklus der Infrastruktur, die dem Container zugrunde liegt. Sie fügen Ihre CONTAINER_CONFIG-Zeichenkette in das Dashboard ein, und die Plattform stellt den Cluster mit Lastenausgleich und Tagging sowie den einzelnen Preview-Server bereit, überwacht den Status („/healthy“) und rollt neue Versionen von „gtm-cloud-image“ automatisch aus, ohne dass Ihr Team Bereitstellungsskripte pflegen muss.
Auch Multi-Domain-Routing und Edge-Tools sind in der Plattform integriert. Anstatt Zertifikatsverlängerungen in jedem Markt einzeln zu verwalten und eigene Reverse-Proxys intern zu entwickeln, fügen Sie Ihre Ländersubdomains im Dashboard hinzu, richten die DNS-Einträge ein und aktivieren die integrierten Tools für die Maskierung von Ad-Blocker-Skripten, die Wiederherstellung von Safari-ITP-Cookies, die Bot-Filterung und die Analyse von Anfragen.
Datenschutz und EU-Datensouveränität: Was unterscheidet sich tatsächlich?
Das Entfernen personenbezogener Daten erfolgt mithilfe von Google-eigenen Transformationen innerhalb Ihres eigenen GTM-Server-Containers. Diese funktionieren sowohl bei selbst gehosteten Lösungen als auch bei jedem Anbieter auf dieselbe Weise, wie unter „Transformationen in GTM“ beschrieben. Auch server-side Tagging und die Cookie-Lebensdauer ersetzen nicht die Einwilligung des Nutzers: Ihr Container muss weiterhin die Einstellungen Ihrer Consent Management Platform (CMP) durchsetzen.
Der eigentliche Vorteil des Selbsthostings besteht darin, dass Rohdatenanfragen nicht über die Infrastruktur eines externen sGTM-Anbieters geleitet und dort nicht protokolliert werden. Bei einem Managed-Provider spielen Protokollierungsrichtlinien eine wichtige Rolle. So lässt beispielsweise die optionale Logs-Funktion von Stape zwar Cookies und Felder mit personenbezogenen Daten (PII) weg, speichert jedoch „die vollständige Webadresse einer HTTP-Transaktion, einschließlich ihres Pfads und ihrer Abfrageparameter“, wobei die Aufbewahrungsdauer bei kostenpflichtigen Tarifen zwischen 3 und 10 Tagen liegt.
TAGGRS stellt im Dashboard keinen Viewer für Rohdaten von Anfrage-URLs bereit, erfasst Anfragekategorien für Abrechnungs- und Analysezwecke und protokolliert Systemaktivitäten zur Sicherheitsüberwachung im Rahmen seiner Sicherheitskontrollen. Anbieter begegnen dem Risiko durch Auftragsverarbeiter mit einer Datenverarbeitungsvereinbarung (DPA), EU-Hosting und Aufbewahrungsfristen, die Sie bei Enterprise-Tarifen aushandeln können, während Selbsthoster auf einen externen Auftragsverarbeiter verzichten und ihre eigenen Zugriffskontrollen, Audits und Verarbeitungsprotokolle intern erstellen.
In Europa ist der physische Standort des Servers ebenfalls unabhängig von der Unternehmenshoheit und von Weitergaben. US-amerikanische Cloud- oder sGTM-Anbieter unterliegen dem US-amerikanischen CLOUD Act (18 U.S.C. § 2713), wonach eine rechtmäßige US-amerikanische Anordnung Daten umfasst, die sich in der Obhut oder unter der Kontrolle eines US-amerikanischen Anbieters befinden, unabhängig davon, ob sie in den USA oder in Europa gespeichert sind.
Sobald Ihr Container Ereignisse an US-amerikanische Werbeplattformen weiterleitet, bedarf diese Weiterübermittlung weiterhin einer Rechtsgrundlage gemäß der DSGVO sowie eines Übertragungsrahmens wie dem EU-US-Datenschutzrahmen (der vom Gericht der Europäischen Union im September 2025 bestätigt wurde; ein Rechtsmittel ist anhängig). Teams, die mit sensiblen Gesundheits- oder Finanzdaten umgehen, sollten ihre Auftragsverarbeiterkette und ihre Übermittlungssicherheitsmaßnahmen gemeinsam mit ihrem Datenschutzbeauftragten (DSB) oder Rechtsbeistand überprüfen. Die vollständige Kette finden Sie unter „Europäisches server-side Tracking “.
Abrechnung und die tatsächlichen Betriebskosten
Managed-Anbieter berechnen ihre Gebühren anhand des Anforderungsvolumens, wobei die eingehenden HTTP-Anfragen gezählt werden, die Ihr Server-Container empfängt. Wie in der Dokumentation zum „Enhanced Tracking Script“ und auf den Preisseiten der Anbieter erläutert, wird jede eingehende HTTP-Anfrage, die den Container erreicht, auf Ihr monatliches Kontingent angerechnet, während ausgehende Anfragen vom Container an Werbeplattformen nicht berücksichtigt werden.
GA4 kann mehrere Ereignisse zu einem einzigen Hit zusammenfassen. Gleichzeitig führen das Laden des gtm.js-Skripts, Aufrufe zur Cookie-Wiederherstellung, Tests zur Erkennung von Werbeblockern, Vorschau-Traffic und Bots zu zusätzlichen eingehenden HTTP-Anfragen, sodass derselbe Website-Traffic zu unterschiedlichen Kosten führen kann. Bei den niedrigeren Tarifen gilt eine feste Obergrenze (die Weiterleitung wird unterbrochen, sofern kein automatisches Upgrade aktiviert ist), während bei Enterprise-Verträgen ein individueller Spielraum festgelegt wird.
Was kostet der Eigenbetrieb in der Praxis bei hohem Datenaufkommen (Hunderte Millionen bis etwa eine Milliarde Anfragen pro Monat über mehrere Länderdomains hinweg)? Als grobe Schätzung des Personalbedarfs – und nicht als veröffentlichte Zahl – lässt sich sagen, dass der Aufbau und Betrieb von sGTM im eigenen Haus in dieser Größenordnung im ersten Jahr etwa einen Senior-Ingenieur und danach einen halben Vollzeit-Ingenieur erfordert, zuzüglich der Kosten für virtuelle Maschinen und Bandbreite. Für einen fairen Budgetvergleich sollten Teams diesen internen Entwicklungsaufwand und die Rechenkosten mit einem Angebot für die Enterprise-Verwaltung abgleichen und nicht mit den Listenpreisen für die Selbstverwaltung.
Selbsthosting vs. verwaltetes sGTM: Detaillierter technischer Vergleich
| Bereich | Option A: Eigenes Hosting (VMs / Kubernetes) | Option B: Managed-sGTM-Anbieter |
| Laufzeit und Einrichtung | Führt „gtm-cloud-image:stable“ aus (max. 1 vCPU/Instanz); stellt einen Cluster, einen nicht automatisch skalierten Preview-Server, einen Load Balancer (Timeout > 20 s) sowie interne /Healthy-Checks bereit | Läuft mit demselben „gtm-cloud-image:stable“; Cluster, Preview-Server und Skalierung werden automatisch über CONTAINER_CONFIG bereitgestellt |
| Domains in mehreren Ländern | Verwalten Sie DNS-Einträge, TLS-Zertifikate, Ingress-Regeln und die URLs der GTM-Containereinstellungen pro Domain selbst | Fügen Sie Domains im Dashboard hinzu und richten Sie das DNS ein; SSL-Verlängerung und Routing werden verwaltet |
| Bild-Upgrades | GCR manuell überwachen (11 Releases von Februar 2024 bis Oktober 2026), testen, erneut bereitstellen und Rollback-Skripte pflegen | Vom Anbieter automatisch getestet und bereitgestellt |
| Ad-Blocker- und ITP-Tools | Erstellen und patchen Sie benutzerdefinierte Loader-Pfade, Skriptmaskierung, Bot-Filter und Cookie-Logik intern | Gebündelte Plattform-Tools für Skriptmaskierung, ITP-Cookie-Wiederherstellung und Bot-Filterung |
| Datenschutz und Compliance | GTM-Transformationen entfernen personenbezogene Daten (PII); Rohanfragen werden nicht in Protokollen von Drittanbietern erfasst; das interne Team erstellt Sicherheits- und Audit-Dokumentation | GTM-Transformationen entfernen personenbezogene Daten; Anfragen werden im Rahmen einer Datenschutzvereinbarung (DPA), mit EU-Hosting-Optionen und durch Zertifizierungen der Anbieter über deren Server geleitet |
| Kostenstruktur | Kosten für VM und Bandbreite + ca. 1 Vollzeit-Ingenieur im ersten Jahr und ca. 0,5 auf Dauer (Schätzung) | Feste monatliche Anforderungsstufen oder maßgeschneiderter Enterprise-Vertrag je nach Umfang |
Wann sollte sGTM selbst gehostet und wann sollte Managed Hosting genutzt werden?
Das Selbsthosting von sGTM auf eigenen VMs oder in einem eigenen Kubernetes-Cluster eignet sich besonders für Teams, die bereits eine rund um die Uhr verfügbare Container- oder VM-Plattform mit Bereitschaftstechnikern betreiben, strenge Vorschriften zur Datenlokalisierung oder zum Verzicht auf „Drittanbieter-Verarbeiter“ für Gesundheits- oder Finanzdaten einhalten müssen und die Upgrades und die Überwachung langfristig mit eigenem Personal abdecken möchten.
Berücksichtigt man den Entwicklungsaufwand, ist eine vollständige Eigenentwicklung auf eigenen VMs über mehrere Domains hinweg allein aus Kostengründen bei weniger als etwa 500 Millionen Anfragen pro Monat selten sinnvoll. Dieser Schwellenwert gilt für den vollständigen Eigenbetrieb auf eigenen Servern mit einem eigenen Entwicklerteam. Vergleiche zwischen Managed Hosting und Google Cloud Run fallen in der Regel deutlich niedriger aus, da Cloud Run zwar einen Teil der Infrastrukturarbeit übernimmt, die Kosten für ungenutzte Server jedoch bestehen bleiben.
Wenn diese Voraussetzungen hinsichtlich Skalierbarkeit, Plattform und Compliance nicht gegeben sind oder wenn eine Agentur Container über mehrere Kundenkonten hinweg verwaltet, übernimmt ein Managed-Service-Anbieter die oben aufgeführten Aufgaben der Zertifikatsverwaltung, der Upgrades und der Wartung am Netzwerkrand.
Wo TAGGRS zum Einsatz kommt
Für Teams, die europäische Datenhoheit und eine verwaltete Infrastruktur wünschen, ohne den Container-Stack selbst zu betreiben, bietet TAGGRS ein sGTM-Hosting an, das auf die Einhaltung europäischer Vorschriften ausgelegt ist. TAGGRS ist ein niederländisches Unternehmen mit EU-Hosting auf UpCloud in den Niederlanden, Deutschland, Belgien, Frankreich, Schweden und Norwegen, einem öffentlichen Status unter status.taggrs.io sowie einer Zertifizierung nach ISO/IEC 27001:2022 durch DEKRA. (Zur Klarstellung: Wenn Sie anstelle von sGTM ein eigenständiges Meta CAPI Gateway-Hosting nutzen, läuft dieses Gateway auf Google Cloud statt auf UpCloud.)
Sein „Enhanced Tracking Script“ (ETS v3) ersetzt das Standard-GTM-Snippet, maskiert das Skript und verschlüsselt die Pfade der genehmigten Event-Anfragen, bevor diese den Container erreichen – ganz ohne dass auf Ihrer Seite ein Proxy erforderlich ist. Zwar umgeht kein Skript jeden Blocker (zum Beispiel hat EasyPrivacy eine Regel für „.js?tg=$~third-party“ hinzugefügt), doch bietet die Verschlüsselung der Anforderungspfade eine größere Ausfallsicherheit und ermöglicht so die Erfassung von etwa 9 % bis 30 % mehr gemessenem Traffic, je nachdem, wie stark die Besucher einer Website Werbeblocker nutzen.
Auf der TAGGRS-Preisseite beginnen die Tarife bei „Free“ (10.000 Anfragen, keine Karte), „Basic“ (22 €/Monat bei jährlicher Abrechnung für 750.000) „Pro“ (57 €/Monat für 3 Millionen) und „Ultimate“ (127 €/Monat für 10 Millionen – im Vergleich zu den geschätzten Grundkosten von Cloud Run bei diesem Volumen von etwa 110 bis über 155 US-Dollar), inklusive Live-Chat, Helpdesk und telefonischem Support. TAGGRS Enterprise bietet unbegrenzte Anfragen, individuelle SLAs, SAML-SSO, einen dedizierten technischen Kundenbetreuer und eine Einrichtung innerhalb von etwa 4 Wochen. Einen Plattformvergleich finden Sie unter „TAGGRS vs. Stape “.
Fazit
Mit dem Docker-Image von Google lässt sich sGTM ganz einfach auf Ihren eigenen VMs oder in Ihrem eigenen Kubernetes-Cluster außerhalb von Google Cloud ausführen, wenn Sie direkte Kontrolle über Ihre Netzwerkgrenzen und die Rohprotokolle der Anfragen benötigen. Neben dem Container selbst umfasst eine Produktionsumgebung Multi-Domain-TLS, einen nicht automatisch skalierten Preview-Server, GCR-Image-Rollouts, Ad-Blocker-Resilienz sowie eine Überwachung im Bereitschaftsdienst, die Sie entweder auf Ihrer eigenen Plattform mit eigenem Personal durchführen oder an einen Managed-Host auslagern können.
Um Ihre aktuelle Konfiguration zu überprüfen, nutzen Sie den kostenlosen Website-Tracking-Checker. Sie können Ihre Zahlen auch im ROI-Rechner simulieren oder mit dem kostenlosen Tarif von TAGGRS (10.000 Anfragen/Monat) loslegen. Die entscheidende Frage ist weniger, ob Ihr Team das System entwickeln kann, sondern vielmehr, ob es auch in zwei Jahren noch bereit ist, es weiter zu betreiben, nachdem der Entwickler, der es erstellt hat, das Unternehmen verlassen hat.
FAQ
Was ist der Unterschied zwischen selbst gehostetem und verwaltetem server-side GTM?
Beide nutzen dieselbe Google-Container-Software. Beim Selbsthosting betreibt Ihr Team die Server und kümmert sich um Domains, Sicherheitszertifikate, Skalierung, Software-Updates und Überwachung. Beim Managed Hosting übernimmt ein Anbieter diese Infrastruktur, während Sie die volle Kontrolle über Ihre Tags und die Konfiguration in Ihrem eigenen GTM-Konto behalten.
Kann ich später von einem selbst gehosteten sGTM zu einem Managed-Provider wechseln?
Ja. Da sich Ihre Container-Konfiguration in Ihrem GTM-Konto und nicht auf dem Server befindet, müssen Sie für den Anbieterwechsel lediglich Ihre Tagging-Domain auf die neue Infrastruktur verweisen und Ihren Konfigurationsstring einfügen. Ihre Tags, Trigger und Variablen bleiben dabei unverändert.
Unterstützt Google offiziell das Selbsthosting von sGTM außerhalb von Google Cloud?
Ja. In der Anleitung zur manuellen Einrichtung von Google wird beschrieben, wie „gcr.io/cloud-tagging-10302018/gtm-cloud-image:stable“ auf einem beliebigen Docker-Host oder Kubernetes-Cluster ausgeführt wird. Sie betreiben einen Tagging-Cluster (maximal 1 vCPU pro Instanz) und einen nicht automatisch skalierten Preview-Server und kümmern sich selbst um TLS, Lastenausgleich (>, 20-Sekunden-Timeout) sowie manuelle Upgrades.
Muss ich bei einem Selbsthosting benutzerdefinierte Meta-CAPI- und TikTok-Tags erstellen?
Nein. Meta und TikTok veröffentlichen offizielle sGTM-Vorlagen, die auf jedem Host laufen, allerdings sind beide recht einfach gehalten (die von Meta sendet einen POST-Request pro Event ohne Batching, Wiederholungsversuche oder Fehlerprotokollierung, und das Repository von TikTok wurde zuletzt im Mai 2024 aktualisiert). Vorlagen aus der Community von Drittanbietern funktionieren ebenfalls auf selbst gehosteten Containern.
Ist die Entfernung personenbezogener Daten auf einem selbst gehosteten sGTM-Server sicherer als bei einem verwalteten Anbieter?
Innerhalb des Containers werden bei der PII-Entfernung für beide die gleichen Google-eigenen Transformationen verwendet. Der Unterschied liegt im vorgelagerten Bereich: Auf Ihren eigenen VMs werden rohe HTTP-Anfragen weder an die Server eines externen sGTM-Anbieters weitergeleitet noch dort protokolliert, während sie bei einem Managed-Provider einer Datenschutzvereinbarung (DPA), EU-Hosting-Richtlinien und Richtlinien zur Protokollaufbewahrung unterliegen.
Warum ist die Anzahl meiner sGTM-Anfragen höher als die Anzahl der Events in meinen GA4-Berichten?
sGTM-Hosts verarbeiten jeden eingehenden HTTP-Aufruf an Ihre Tagging-Domain, einschließlich des Ladens von gtm.js-Skripten, der Cookie-Wiederherstellung, Ad-Blocker-Abfragen, Vorschau-Sitzungen und Bots, während GA4 zudem mehrere Events zu einem einzigen Hit zusammenfassen kann. Ausgehende Aufrufe vom Server-Container an Werbeplattformen werden nicht zu Ihrer Anfrage-Rechnung hinzugerechnet.
Ab welchem Traffic-Volumen ist das Selbsthosting von sGTM wirtschaftlich sinnvoll?
Berücksichtigt man die Entwicklungszeit (als Richtwert etwa ein leitender Entwickler im ersten Jahr und fortlaufend ein halber Vollzeit-Entwickler), ist eine vollständige Multi-Domain-Implementierung auf eigenen VMs außerhalb von Google Cloud in der Regel erst ab etwa 500 Millionen Anfragen pro Monat oder mehr wirtschaftlich sinnvoll. Teams dieser Größenordnung wägen ihren Personal- und VM-Aufwand gegen einen „Enterprise Managed“-Vertrag ab und berücksichtigen dabei ihre eigene Plattformkapazität sowie Prozessorregeln.